A Ledger confirma implante em carteira vendida por revendedor: o aparelho era genuíno, passava na verificação e mesmo assim entregou a seed
Carteiras Ledger vendidas por uma revendedora oficial do Sudeste Asiático foram esvaziadas em 9 de outubro: US$ 93 milhões de 315 carteiras, pela contagem da Bitquery. A fabricante confirmou um implante de hardware num aparelho. Dissecado em público em maio, o mecanismo lê a frase de recuperação na tela e a transmite por celular. O chip seguro fica intacto, e a verificação de genuinidade passa.
Leitura por voz gerada. O texto é escrito e revisado por gente.
▸Neste artigo
A Ledger pediu em 9 de outubro que a revendedora CryptoBilis, listada como oficial na Malásia, na Indonésia e nas Filipinas, suspendesse vendas e entregas de seus aparelhos. A recomendação a quem comprou ali nos últimos 90 dias foi direta: quem ainda não iniciou a carteira não deve iniciar; quem já iniciou deve mover os ativos para um novo signer, com nova frase de recuperação. No dia seguinte veio a confirmação que faltava: um dos aparelhos das vítimas tinha um implante de hardware não autorizado. A CryptoBilis parou de vender todo o seu estoque de carteiras físicas até o fim da investigação, e a Ledger diz trabalhar com autoridades e com o grupo de resposta a incidentes SEAL 911.
A fabricante sustenta que sua infraestrutura, seus sistemas e seus serviços não foram comprometidos, e que o caso, pelo que se sabe até agora, está isolado nessa revendedora. Nenhuma dessas afirmações responde à pergunta que importa para quem tem uma carteira fria em casa: como um aparelho genuíno, lacrado e aprovado na verificação do fabricante entrega a chave.
Quanto saiu, e de quem é cada número
Três cifras circularam no mesmo dia, de autores diferentes. O pesquisador on-chain tanuki42 falou em mais de US$ 72 milhões; Specter, em mais de US$ 86 milhões, "de centenas de carteiras", e depois recuou sobre o número de vítimas. A conta com método declarado é da Bitquery, que partiu dos dez endereços publicados pelos dois, seguiu cada entrada e saída em seis redes e refez os números numa segunda checagem independente: US$ 93,2 milhões, de 315 carteiras. Só conta o que saiu de carteira de vítima; exclui movimentos internos do ladrão, trocas e tokens falsos. A Ledger não confirmou nenhuma cifra.
A distribuição diz onde estava o dinheiro. TRON concentra US$ 70,5 milhões em 131 carteiras, quase tudo em USDT. Bitcoin vem a seguir, com 203,8 BTC (US$ 16,8 milhões) de 122 carteiras. Ethereum, BNB Chain, Polygon e Solana somam o resto. Carteira não é pessoa: um mesmo dono pode ter várias.
A linha do tempo mostra preparação. Os endereços de controle do ladrão em TRON e Ethereum receberam o primeiro fundo em 25 de setembro, com três minutos de diferença. De 26 de setembro a 7 de outubro foram 41 laços de teste, do tipo que financia uma carteira com poucos dólares, aprova um gasto e puxa de volta. Na madrugada de 9 de outubro, à 1h59 de Brasília, uma chave nova foi adicionada a 30 carteiras TRON em três segundos, tirando do dono a capacidade de agir sozinho. Às 2h07, 25 carteiras assinaram a mesma aprovação em seis segundos. Às 2h54, 111 carteiras Bitcoin foram esvaziadas num único bloco.
A Tether começou a bloquear endereços dez minutos depois do primeiro post público e chegou a 37 em duas horas. Vinte deles ainda guardam cerca de US$ 500 mil cada, US$ 10 milhões presos. Outros 10 milhões já estavam em USDD, stablecoin que a Tether não congela. O que o congelamento alcança, e o que ele não devolve, já mostramos quando a Tether bloqueou USDT de outro golpe.
O implante lê a tela, não o chip
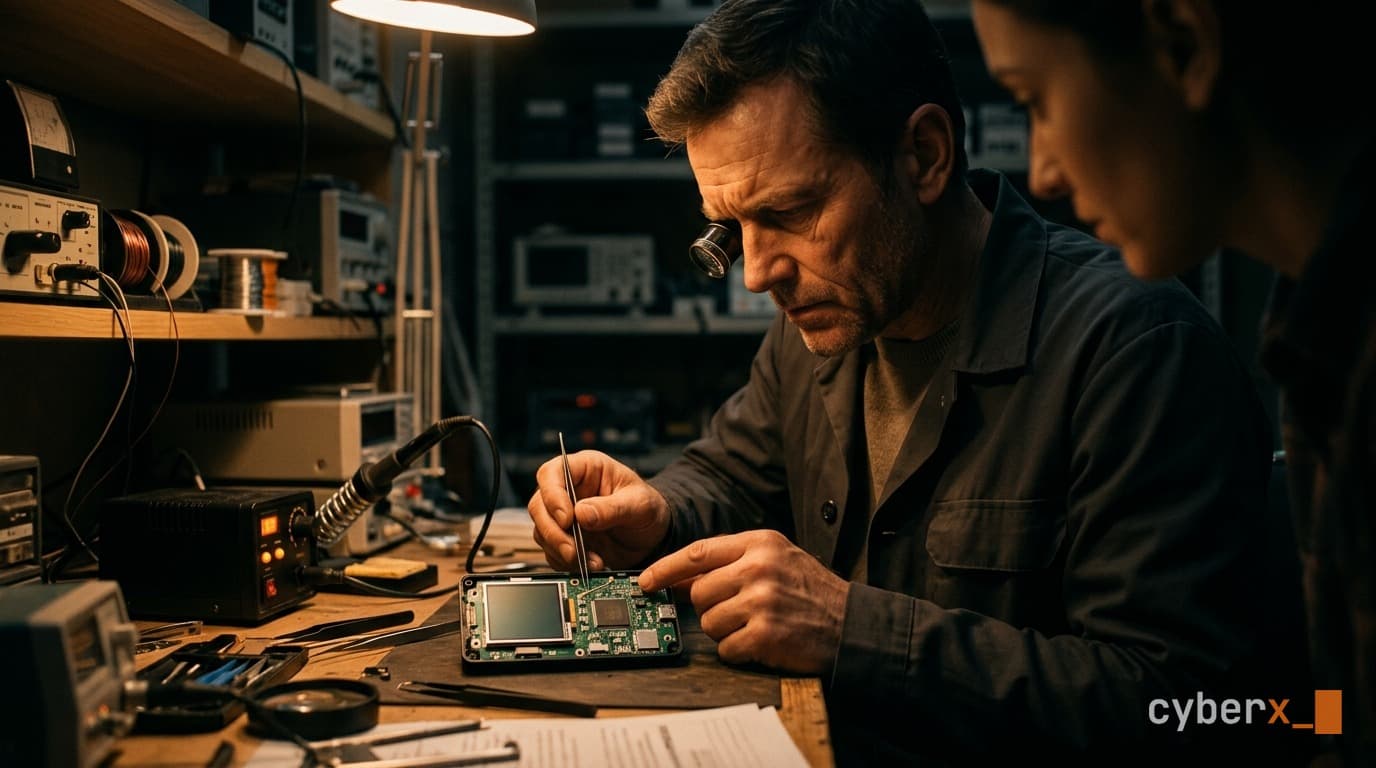
O mecanismo não é novidade para quem acompanha segurança de hardware. Em maio, o pesquisador Joe Grand apresentou na conferência hardwear.io, na Califórnia, a engenharia reversa de um implante encontrado dentro de um Ledger Nano X. O primeiro contato dele com o caso foi um relato no Reddit em agosto de 2025. O que ele encontrou: a bateria original substituída por uma menor, para abrir espaço; um microcontrolador ARM sem marcação ligado ao barramento SPI que liga o Secure Element à tela OLED; um modem celular 4G e um eSIM de dados. O firmware do implante guarda os desenhos das letras de a a z, observa o que o chip seguro manda para a tela, reconhece as palavras da frase de recuperação quando elas são exibidas no setup, grava a frase na memória e a transmite pela rede celular. O eSIM era de uma operadora holandesa, só dados, e trazia registro de conexão nas Filipinas.
Grand encerrou a apresentação com um aviso: novas iterações do implante já tinham sido vistas. Em 16 de setembro, três semanas antes do roubo, o ex-CEO da Mt. Gox Mark Karpelès publicou a foto de uma versão mais recente ao lado da antiga e escreveu que a evolução era grande. Em 9 de outubro ele disse que seu aparelho veio da Malásia, com o plástico retrátil intacto, e que o implante fica onde deveria estar o enchimento atrás da tela, a ponto de não se ver nem com a carcaça aberta. A Ledger confirmou a existência do implante em um aparelho de vítima; não confirmou publicamente que o aparelho do Karpelès veio da CryptoBilis nem que todas as 315 carteiras caíram pelo mesmo caminho.
Por que a verificação de genuinidade passa
A verificação que a Ledger executa no primeiro uso e a cada conexão testa uma coisa: se o Secure Element consegue provar, com uma chave gravada na fábrica, que foi fabricado pela Ledger. É uma prova sobre o chip. O implante não mexe no chip. Fica do lado de fora, na linha que leva o conteúdo da tela, e a tela é justamente o único lugar onde a frase de recuperação aparece em texto claro.
A fabricante diz isso com todas as letras. Na página de suporte sobre integridade de hardware, atualizada em 13 de maio, lê-se que a verificação "não consegue detectar modificações físicas não autorizadas no hardware, como implantes espiões, se o Secure Element original permanecer intacto". A mesma página publica fotos da placa de cada modelo para que o usuário compare o interior do seu aparelho com o original, e avisa que abrir a carteira anula a garantia. A orientação de compra é a mesma de sempre: loja oficial ou revendedor da lista.
Fora da Ásia, só relato por enquanto
Em 11 de outubro, um usuário publicou fotos de um aparelho que diz ter comprado semanas atrás em loja de um revendedor oficial na Europa, com cabos que não existem no original. Karpelès avaliou as imagens como uma versão anterior do mesmo implante. É relato de terceiro, sem confirmação da Ledger ou de laboratório independente, e o próprio autor nota que aquela carteira nunca enviou fundos a nenhum endereço do ladrão. Entra aqui como o que é: um sinal a acompanhar, não um fato estabelecido.
O que isso tem a ver com quem está no Brasil
Dois pontos. O primeiro é que o ataque anterior à Ledger a chegar ao noticiário brasileiro, em abril, era outro vetor: um pesquisador que se apresenta como brasileiro desmontou uma Nano S+ comprada em marketplace chinês e encontrou um chip comum no lugar do Secure Element, firmware de uma versão que não existe, frase e PIN gravados em texto puro e enviados a um servidor de controle. Era falsificação completa, que a verificação de genuinidade pega. O caso de agora é o oposto: aparelho genuíno com um penetra. A lição que os dois têm em comum é que a verificação do fabricante responde a uma pergunta estreita, e a embalagem intacta não responde a nenhuma.
O segundo é que quem compra Ledger no Brasil compra por revendedor. A lista oficial traz quatro nomes para o país, mais a loja da marca na Amazon Brasil. A CryptoBilis continuava listada como revendedora oficial em 11 de outubro, dois dias depois do pedido de suspensão. Não localizamos relato de vítima brasileira.
Para quem tem uma carteira fria e não a comprou direto da fabricante, o caminho é o que a própria Ledger indica: comparar o interior com as fotos oficiais, sabendo que a abertura anula a garantia. Nenhum aparelho legítimo chega com frase de recuperação ou PIN prontos; se chegou, não se usa nem a frase nem o aparelho. Quem já perdeu fundos pode registrar o caso junto ao SEAL 911, acionar a Tether se o ativo era USDT, e consultar o endereço que recebeu o dinheiro para saber se já foi marcado. Em setembro, um produto de segurança de terceiro foi o vetor do ataque à Bitget; aqui, foi o elo da distribuição. Nos dois casos, o que falhou não foi a tranca, foi quem a entregou.
Em uma linha
A verificação de genuinidade prova que o chip é da Ledger; o implante não precisa do chip, precisa da tela, e a tela é onde a frase de recuperação aparece.
Fontes
- Ledger Support, no X — comunicado de 9 de outubro de 2026 e atualização de 10 de outubro, com a confirmação do implante
- Ledger — Check hardware integrity (página de suporte, atualizada em 13/05/2026) e Best practices to securely buy a Ledger signer (Ledger Academy, atualizado em 18/09/2026)
- Ledger — Revendedores autorizados (lida em 11/10/2026)
- Bitquery — Ledger CryptoBilis Hack: $92.9M Drained, Where It Went (atualizado em 11/10/2026)
- Joe Grand, Grand Idea Studio — Reverse Engineering a Ledger Nano X Hardware Implant (hardwear.io USA 2026; slides revisados em 29/05/2026)
- Mark Karpelès, no X — post de 16 de setembro de 2026 e post de 9 de outubro de 2026
- The Block — Ledger investigates wallet drains involving CryptoBilis buyers (09/10/2026)
- Cointelegraph — Ledger warns CryptoBilis buyers amid crypto loss reports (09/10/2026)
- Exame — Brasileiro descobre esquema de venda de carteiras cripto falsificadas que roubam senhas (17/04/2026) e Livecoins — Pesquisador brasileiro descobre esquema de falsificação de carteiras físicas da Ledger (17/04/2026)
- CyberX — A Tether pode congelar USDT. O que isso muda para quem perdeu dinheiro e O ataque que tirou US$ 387,5 milhões da Bitget entrou por um produto de segurança
Sobre o autor
Robert F.
solicitar canal seguroRobert F. é fundador da CyberX, operação de inteligência digital aplicada à investigação, com base no Brasil e alcance sem fronteiras.
Trabalha com OSINT, rastreamento on-chain e antifraude para áreas jurídicas, compliance corporativo, antifraude bancário e autoridades públicas.
Nas publicações da CyberX escrevemos sobre o que pode ser dito em público — tipologias de fraude e golpe, ameaça digital, rastreamento on-chain, regulação e o que distingue investigação de consulta. Nunca sobre caso que atendemos, cliente, matéria sob segredo de justiça, ou detalhe operacional que comprometa uma investigação em curso — a nossa ou a de terceiros. Caso de terceiro entra pelo ato oficial público, e pelo que ele ensina, não pelo que expôs.
Leia também
- Notícias7 min de leituraUma rede apagou 11 mil blocos para desfazer um roubo estimado em US$ 75 milhões
- Notícias8 min de leituraO BC adiou para 6 de novembro o corte das exchanges sem autorização e prometeu uma lista que a norma não define
- Notícias7 min de leituraO ataque que tirou US$ 387,5 milhões da Bitget entrou por um produto de segurança, não pela exchange
A CyberX atua em inteligência digital aplicada à investigação — OSINT, rastreamento on-chain e antifraude. Os endereços citados são públicos na blockchain. Nada aqui atribui identidade a quem os controla.
como escrevemos →Fonte: https://cyberx.to/noticias/ledger-implante-revendedor-verificacao-de-genuinidade-nao-ve
Acessado em